
Цифрова гігієна · урок 01 з 10
Фішинговий лист: як розпізнати загрозу до того, як її відкрити
Підроблений лист, який виглядає як звичайне службове повідомлення, — найпоширеніший спосіб, яким зловминики потрапляють у поштові скриньки установ і викрадають доступи. Ця стаття — про те, як побачити загрозу за кілька секунд, ще до того, як лист відкрито.
Для кого: усі працівники, насамперед ті, хто веде листування від імені установи — секретарі, помічники, діловодство.
Що таке фішинговий лист
Фішинг — це лист від зловмисника, замаскований під повідомлення від державної установи, банку, суду, колеги чи сервісу. Мета одна: спонукати отримувача самостійно зробити небезпечну дію — відкрити вкладення, перейти за посиланням, ввести пароль або надіслати код підтвердження.
Адреса відправника при цьому може виглядати майже як справжня, а текст — бути написаний грамотно й ввічливо. Розрахунок завжди на одне: неуважність.
Як розпізнати: ознаки
- Адреса відправника, а не ім'я. Дивіться на саму адресу, а не на підпис. Підробки тримаються на дрібницях: зайва літера (`court-gov.ua`), інший домен після службового імені, безкоштовна пошта замість офіційної.
- Терміновість і тиск. «Негайно», «протягом години», «інакше будуть наслідки» — справжнє службове листування так не влаштоване.
- Прохання, яких не буває. Ввести пароль, надіслати код із SMS, «підтвердити обліковий запис» за посиланням, сплатити штраф чи збір. Офіційні установи не просять такого в листах.
- Посилання ведуть не туди. Не тисніть — наведіть курсор і подивіться справжню адресу внизу екрана. Підміна часто в одній літері або в іншому домені.
- Несподівані вкладення. Рахунок, «ухвала», «акт» — в архіві з паролем, у документі з макросами тощо. Якщо ви не чекали цього файлу — це привід зупинитися.
- Дрібні огріхи. Крива верстка, чужі шрифти, мовні помилки, невластиві установі звороти.
- Прохання змінити реквізити. «Оновіть платіжні реквізити за цим листом» — окремий сценарій шахрайства, який маскується під бухгалтерію чи керівництво.

Що робити
- Не відкривати вкладення і не переходити за посиланнями.
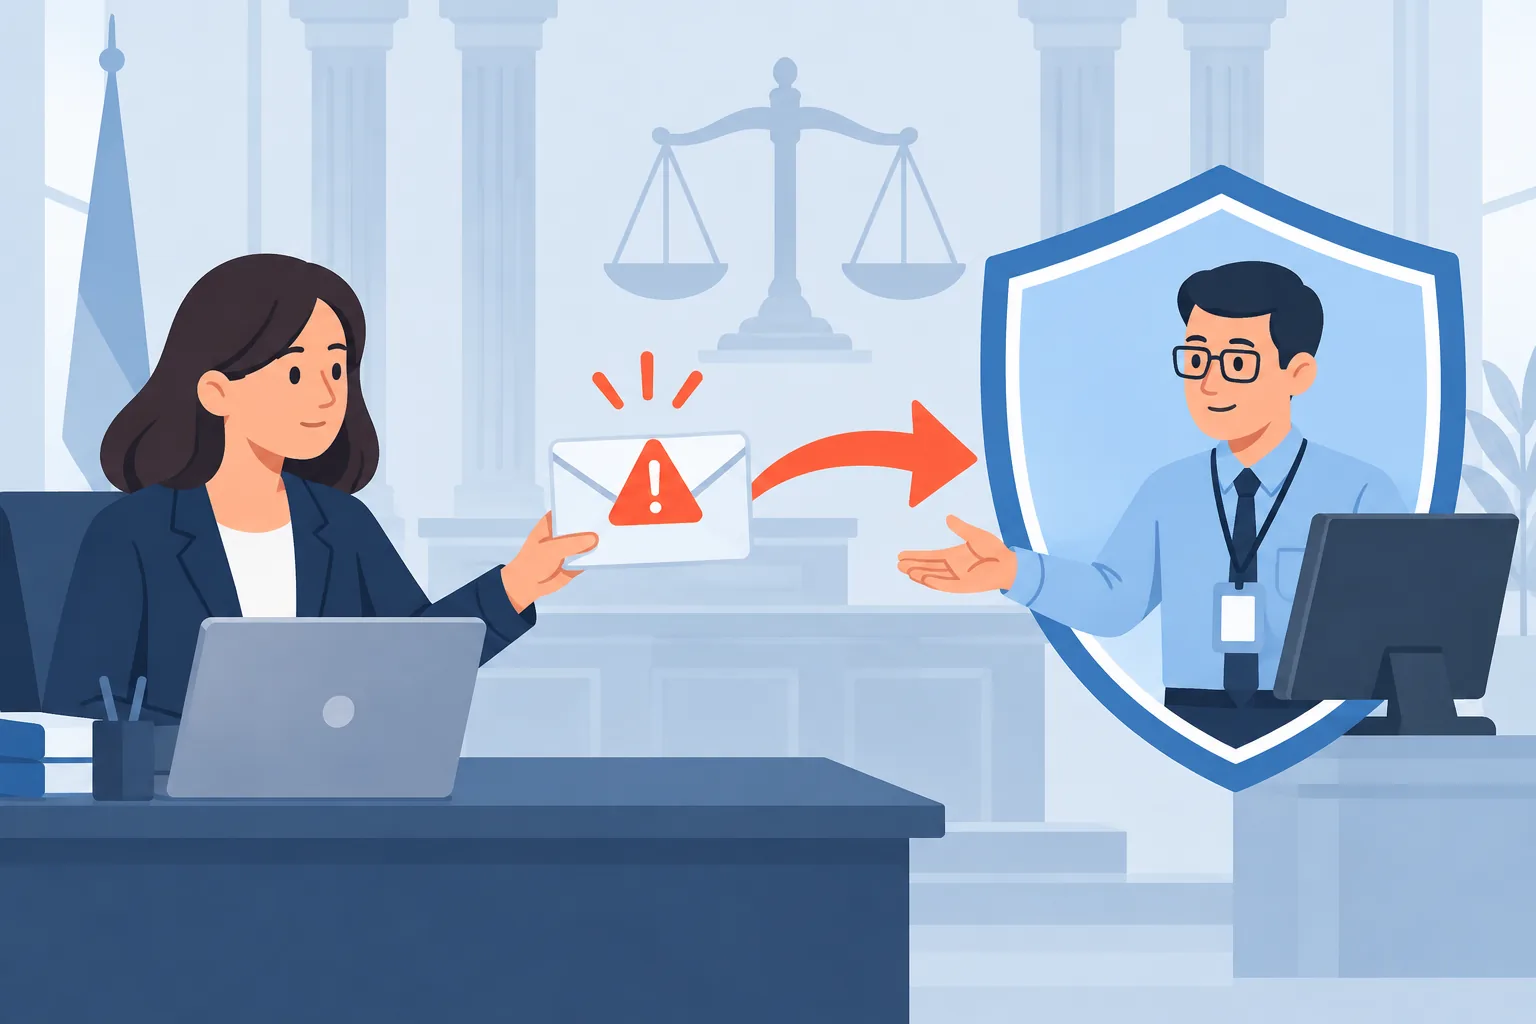
- Негайно повідомити підрозділ, відповідальний за кіберзахист (ІТ-службу), не видаляючи лист — він є доказом і матеріалом для перевірки.
- Якщо потрібно переконатися у змісті — зателефонуйте в установу за офіційним номером із її сайту, а не за контактами з листа.
- Якщо вкладення вже відкрито або дані введено — сказати про це одразу. Прихована помилка коштує дорожче за визнану.

Чого не робити
- Не відповідати на лист і не «уточнювати» щось у відправника.
- Не пересилати підозрілий лист колегам «подивись, що мені прийшло».
- Не перевіряти посилання й вкладення самостійно на робочому комп'ютері.
- Не виправляти ситуацію самотужки: «тихо почищу» — найгірший варіант.
Що робить ІТ-служба
- Перевіряє лист і вкладення в безпечному середовищі, за потреби — блокує адресу відправника й посилання.
- У разі підтвердженої атаки — інформує CERT-UA та вживає заходів реагування.
Правова опора
- Закон України № 2163-VIII «Про основні засади забезпечення кібербезпеки України» (ст. 1, 8, 9) — поняття кіберінциденту, обов'язок суб'єктів реагувати та інформувати. https://zakon.rada.gov.ua/laws/show/2163-19
- Постанова КМУ № 1281 від 08.10.2025 — інструктажі та тренінги з кібергігієни є обов'язковими; розпізнавання фішингу — типова тема занять. https://zakon.rada.gov.ua/laws/show/1281-2025-%D0%BF
- Наказ Адміністрації Держспецзв'язку № 570 від 03.07.2023 — методичні рекомендації щодо реагування на події у кіберпросторі, зокрема фішингові листи. https://zakon.rada.gov.ua/laws/show/v0570519-23
- Кримінальний кодекс України: ст. 190 (шахрайство), ст. 361-1 (створення та розповсюдження шкідливих програмних засобів). https://zakon.rada.gov.ua/laws/show/2341-14
Запам'ятати
- Справжній лист ніколи не просить пароль, код чи платіжні дані.
- Сумніваєшся — не відкривай, а повідом.
- Про помилку краще сказати одразу — це правило установи, а не слабкість.