
Цифрова гігієна · урок 05 з 10
Фішинговий сайт під державний сервіс: як перевірити адресу
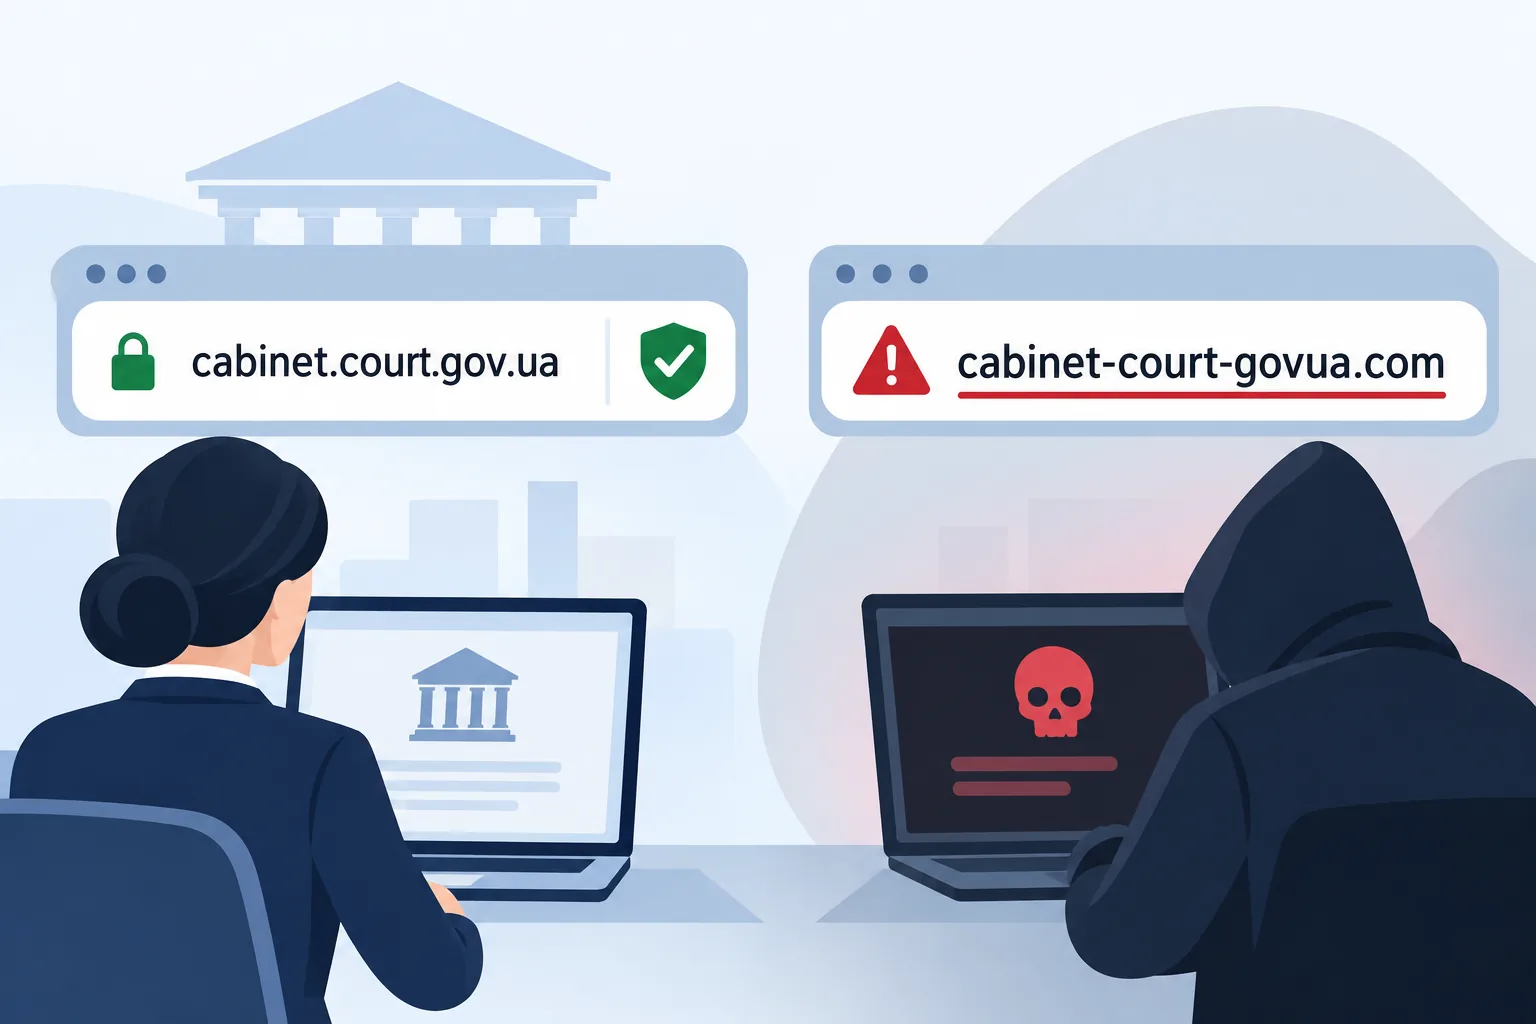
Підроблений сайт може бути копією державного порталу — з тим самим логотипом і формами. Різниця лише в адресі. Ця стаття — про те, як перевірити, де ви насправді, і що робити, якщо дані вже введено.
Для кого: усі працівники; насамперед ті, хто працює з державними сервісами та реєстрами щодня.
Що це таке
Фішинговий сайт — це копія справжнього державного чи банківського ресурсу, створена, щоб ви ввели свої дані: логін, пароль, номер картки, коди підтвердження. Найчастіше на підробку потрапляють із посилання в листі, повідомленні або зі «спонсорованої» реклами в пошуку.
Зовні копія може бути бездоганною. Єдине, що її викриває, — адреса сторінки.
Як перевірити адресу
- Дивіться на домен, а не на дизайн. У справжнього державного ресурсу домен закінчується на `gov.ua` (напр., `court.gov.ua`). «Майже як справжній» домен — `court-gov.ua`, `gov-court.info`, `court.gov.ua.sign-in.top` — це підробка.
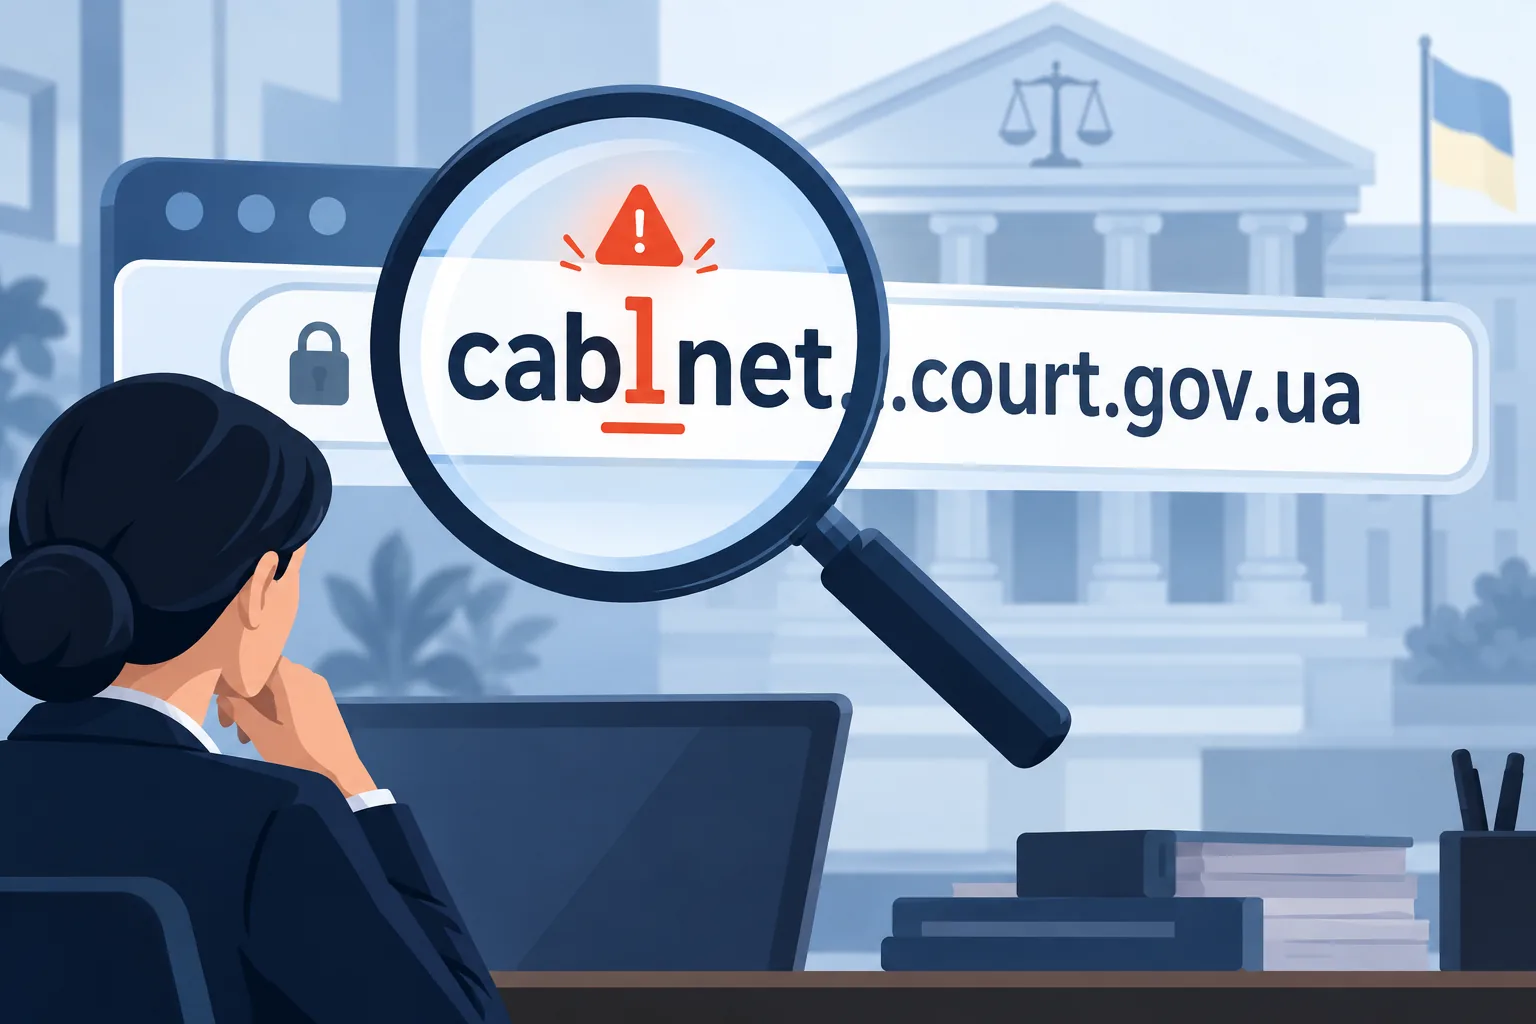
- Порівнюйте посимвольно. Підміна часто в одному символі: `r` на `г`, `і` на `i`, зайва літера, дефіс у незвичному місці.
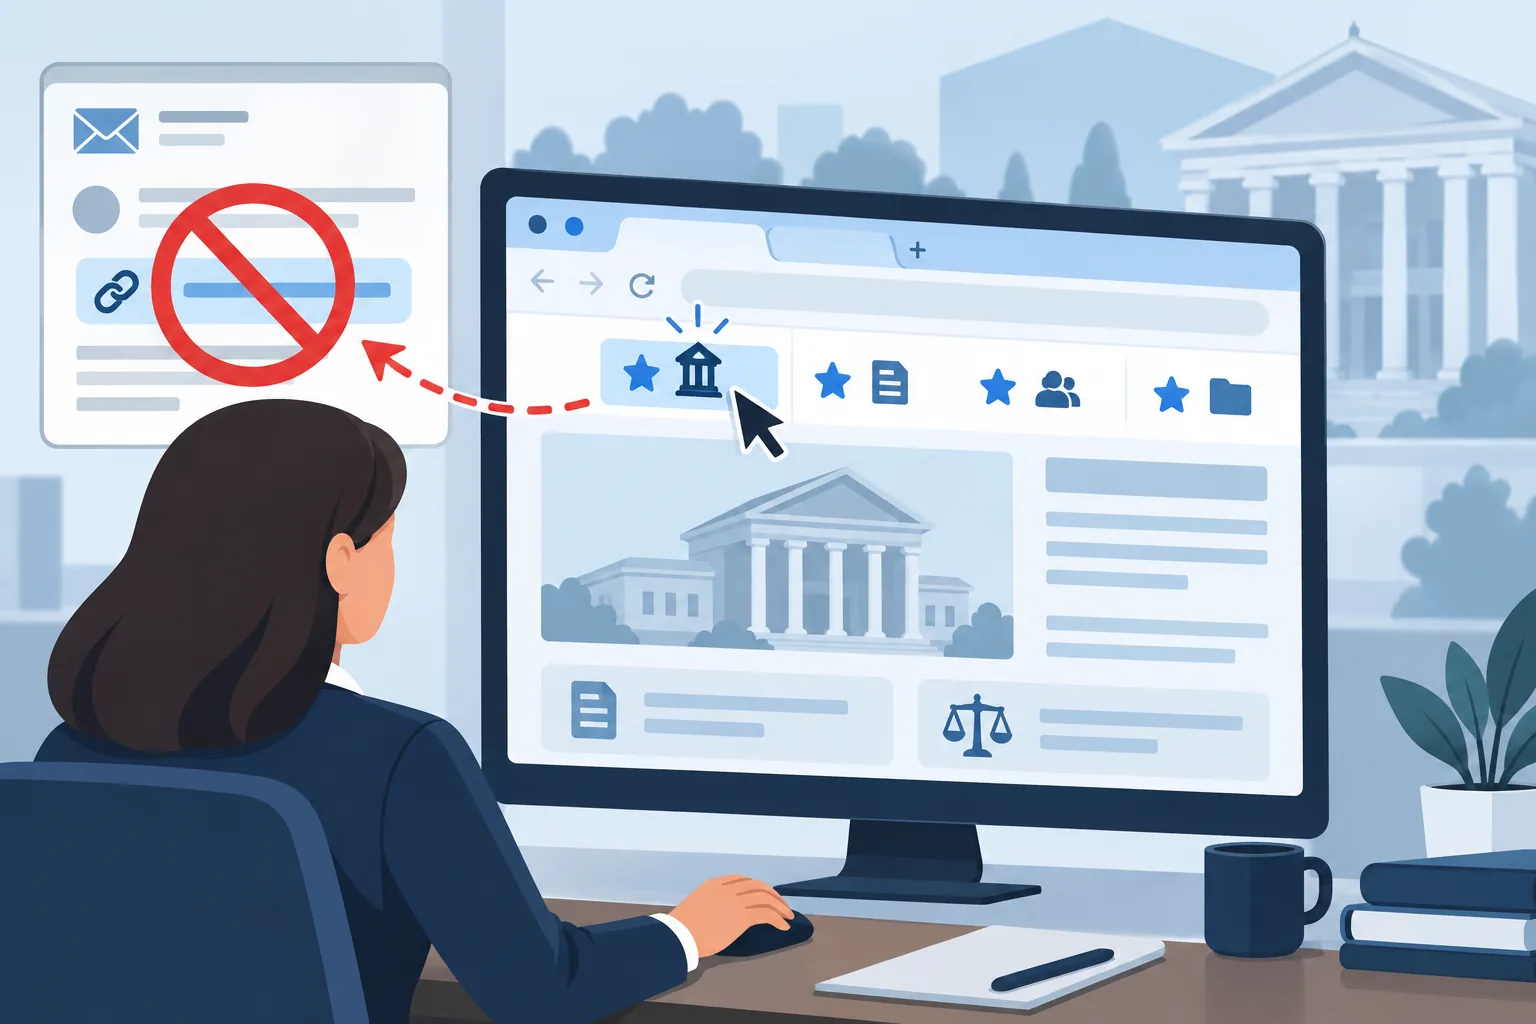
- Не переходьте за посиланнями з листів. Відкривайте державні сервіси із закладки в браузері або введіть адресу вручну. Для щоденної роботи закладки — найнадійніший спосіб.
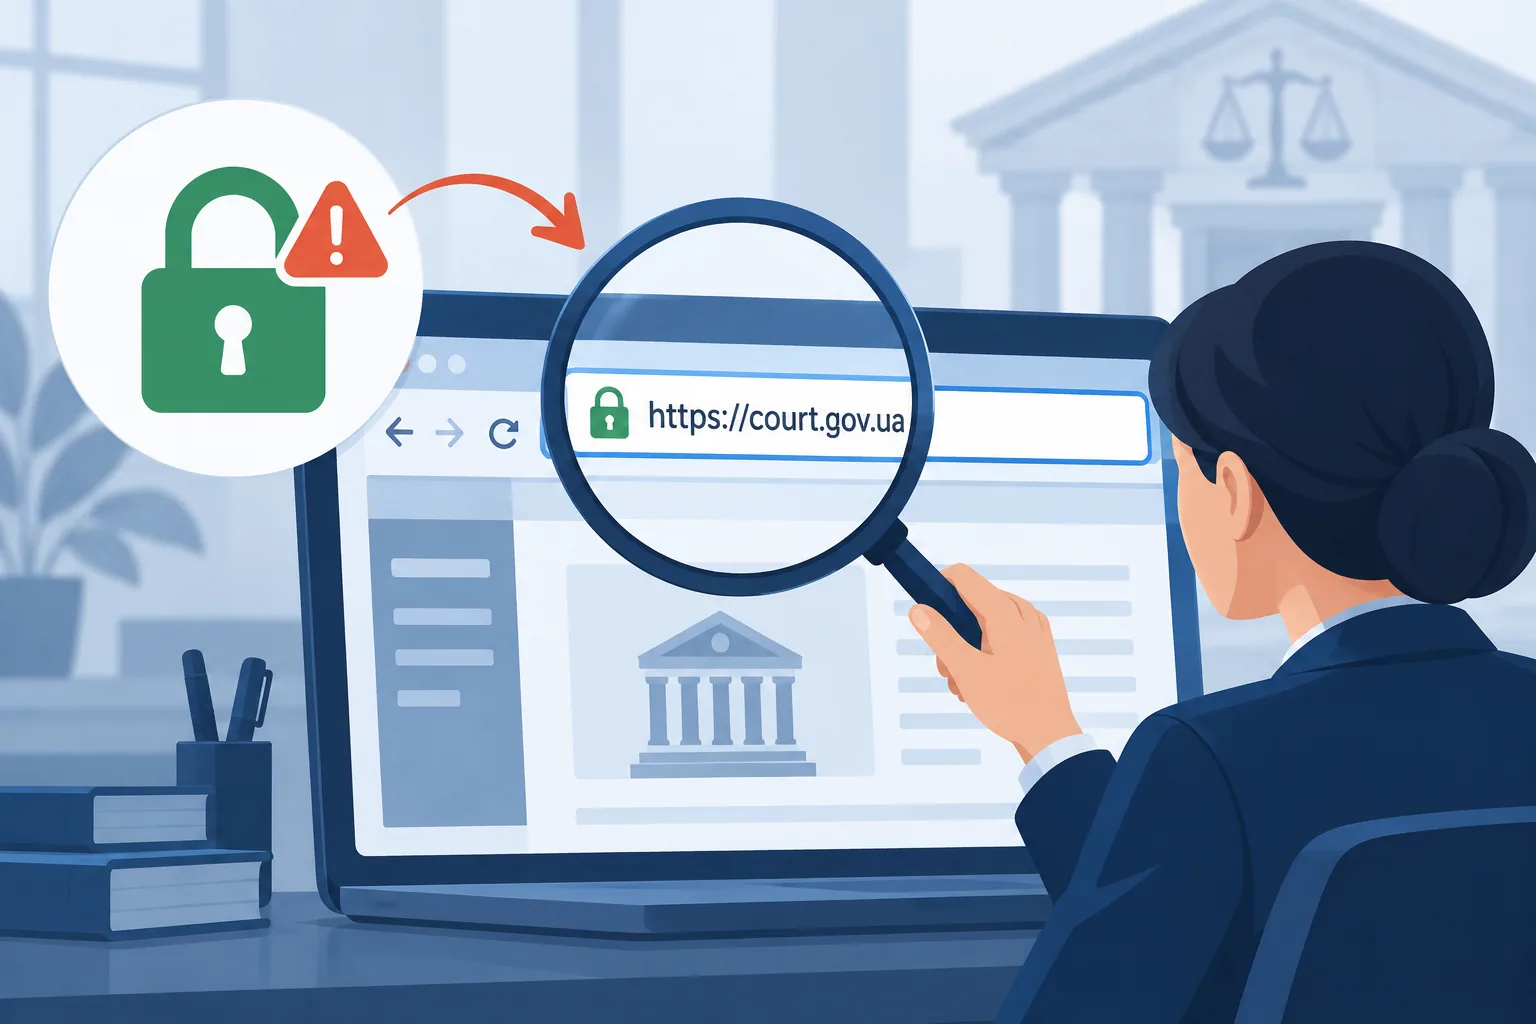
- `https` не означає «безпечно». Замок у рядку браузера лише говорить, що з'єднання зашифроване, — але зловмисник може купити сертифікат для свого підробленого сайту за пів години.
- Підозріла терміновість на самій сторінці. «Увійдіть протягом 10 хвилин», «підтвердіть дані, інакше обліковий запис буде заблоковано» — прийоми тиску, а не вимоги сервісу.
- Реклама в пошуковику. Перші «рекламні» результати можуть вести на підробки. Перевіряйте адресу навіть там.
Що робити
- Не вводити дані на сторінці, яка викликає сумнів. Краще витратити хвилину, ніж потім відновлювати обліковий запис.
- Якщо сторінка виглядає як державний сервіс, але адреса інша, — повідомити ІТ-службу і, за можливості, надіслати адресу підробки (її можна передати до CERT-UA та кіберполіції для блокування).
- Якщо дані вже введено: негайно змінити пароль з іншого пристрою, повідомити ІТ-службу, перевірити, чи не було сторонніх дій в обліковому записі.
- Якщо вводили дані картки — зателефонувати в банк і заблокувати картку.
Чого не робити
- Не вводити дані вдруге «для перевірки» — кожне введення потрапляє до зловмисника.
- Не пересилати адресу підробки колегам без попередження «це небезпечно» — хтось може перейти за посиланням з листа.
- Не залишатися на сторінці: закрийте її, а не «вивчайте, що на ній ще є».
Що робить ІТ-служба
- Блокує підроблені адреси в мережі установи, аналізує, чи не було переходів з робочих пристроїв.
- Передає інформацію про фішинговий ресурс до CERT-UA (cert.gov.ua) та Департаменту кіберполіції.
Правова опора
- Закон України № 2163-VIII (ст. 1, 8, 9) — кваліфікація події та обов'язок реагування й інформування. https://zakon.rada.gov.ua/laws/show/2163-19
- Постанова КМУ № 1426 від 29.12.2021 (ред. 26.12.2024) — порядок дій державного органу у разі кіберінциденту. https://zakon.rada.gov.ua/laws/show/1426-2021-%D0%BF
- Наказ Держспецзв'язку № 570 від 03.07.2023 — рекомендації щодо реагування на компрометацію вебресурсів і фішингові кампанії. https://zakon.rada.gov.ua/laws/show/v0570519-23
- Практичні канали: CERT-UA — https://cert.gov.ua, Кіберполіція — https://cyberpolice.gov.ua.
Запам'ятати
- Перевіряйте домен, а не дизайн.
- Державні сервіси — зі закладок, а не з посилань у листах.
- Ввели дані на підробці — повідомляйте негайно: кожна хвилина має значення.