
Цифрова гігієна · урок 03 з 10
Лист із небезпечним вкладенням: коли файл є пасткою
Небезпечний вкладений файл може виглядати як звичайний рахунок, акт або документ. Ця стаття — про те, як відрізнити пастку від справжнього файлу й що робити, якщо лист уже відкрито.
Для кого: усі працівники; насамперед діловодство, бухгалтерія та всі, хто отримує документи поштою.
Що це таке
Шкідливе вкладення — це файл, який при відкритті запускає небезпечний код: завантажує вірус, краде паролі, відкриває зловмиснику доступ до комп'ютера й мережі установи. Сам лист при цьому виглядає спокійно й «по-робочому»: рахунок, постанова, ухвала, оновлена редакція документа.
Електронна пошта — один з головних каналів, якими такі файли потрапляють в установи. CERT-UA регулярно описує кампанії, де вкладення маскують під службові документи (наприклад, кампанії UAC-0255, UAC-0056 із парольними архівами).
Як розпізнати небезпечне вкладення
- Несподіваний файл. Ви не чекали цього документа від цього відправника — це вже привід зупинитися, навіть якщо адреса знайома.
- Підозрілий тип файлу. Небезпечні: `.exe`, `.scr`, `.js`, `.vbs`, `.cmd`, `.bat`, `.lnk`; документи з макросами (`.docm`, `.xlsm`); архіви, захищені паролем (`.zip`, `.rar`, `.7z` з паролем у листі).
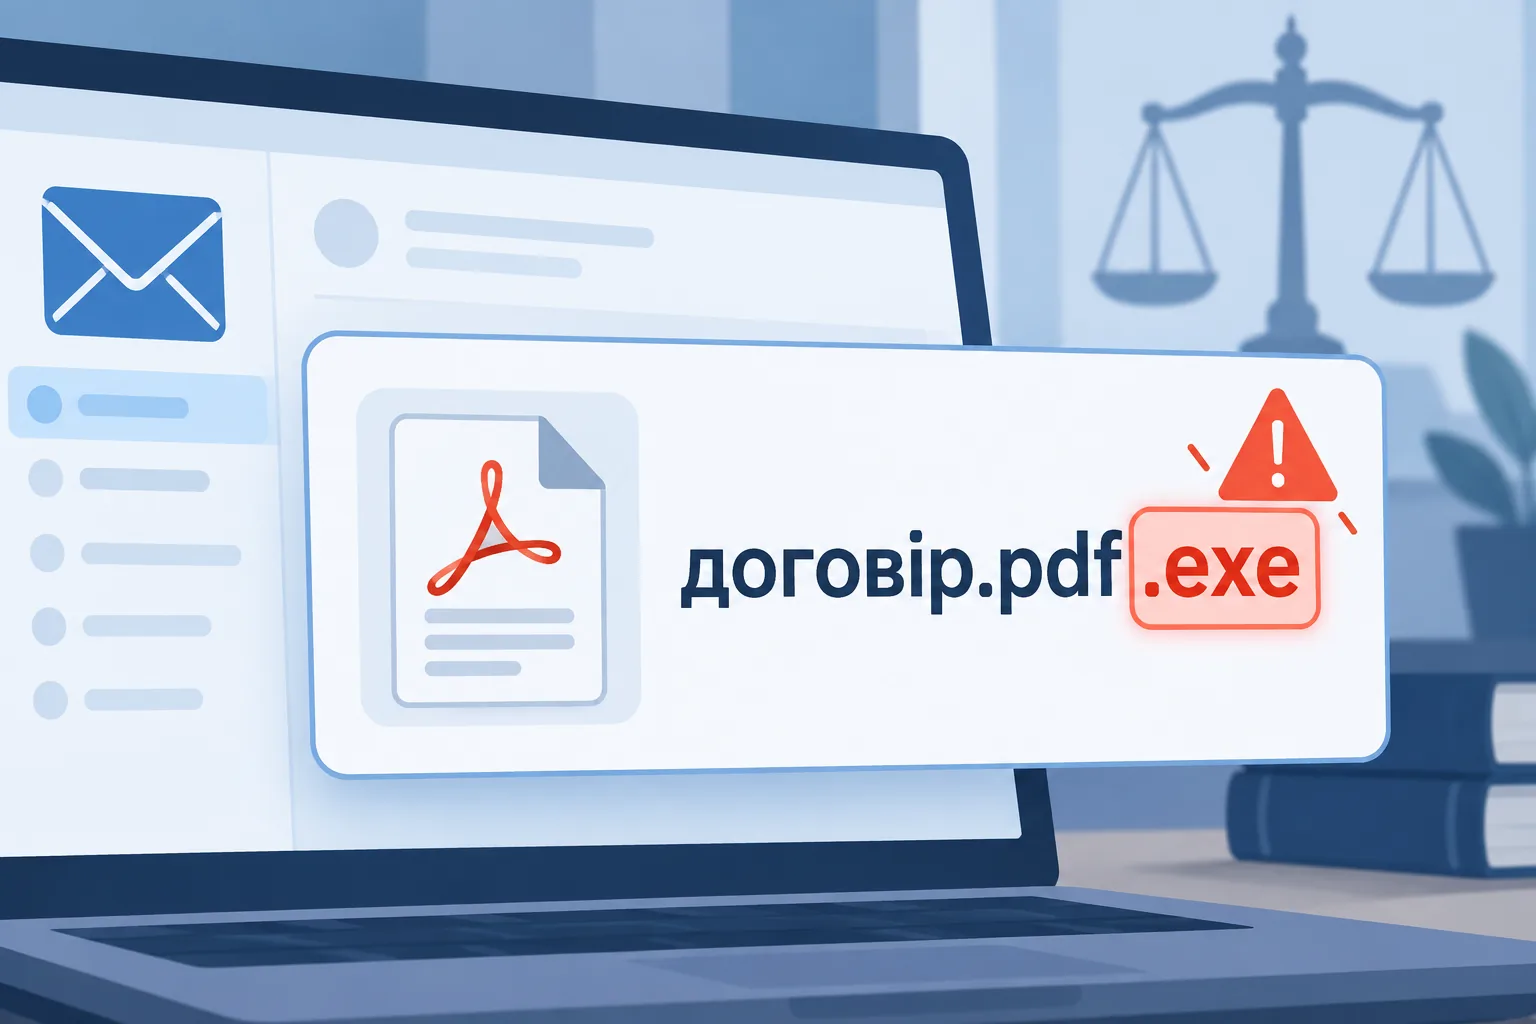
- Подвійне розширення. `Рахунок.pdf.exe` виглядає як PDF, але запускає програму. Увімкніть показ розширень — це 5 секунд у налаштуваннях.
- Пароль в архіві. Якщо до архіву з «документом» додають пароль, щоб «антивірус не скаржився» — його додає не бухгалтерія, а зловмисник.
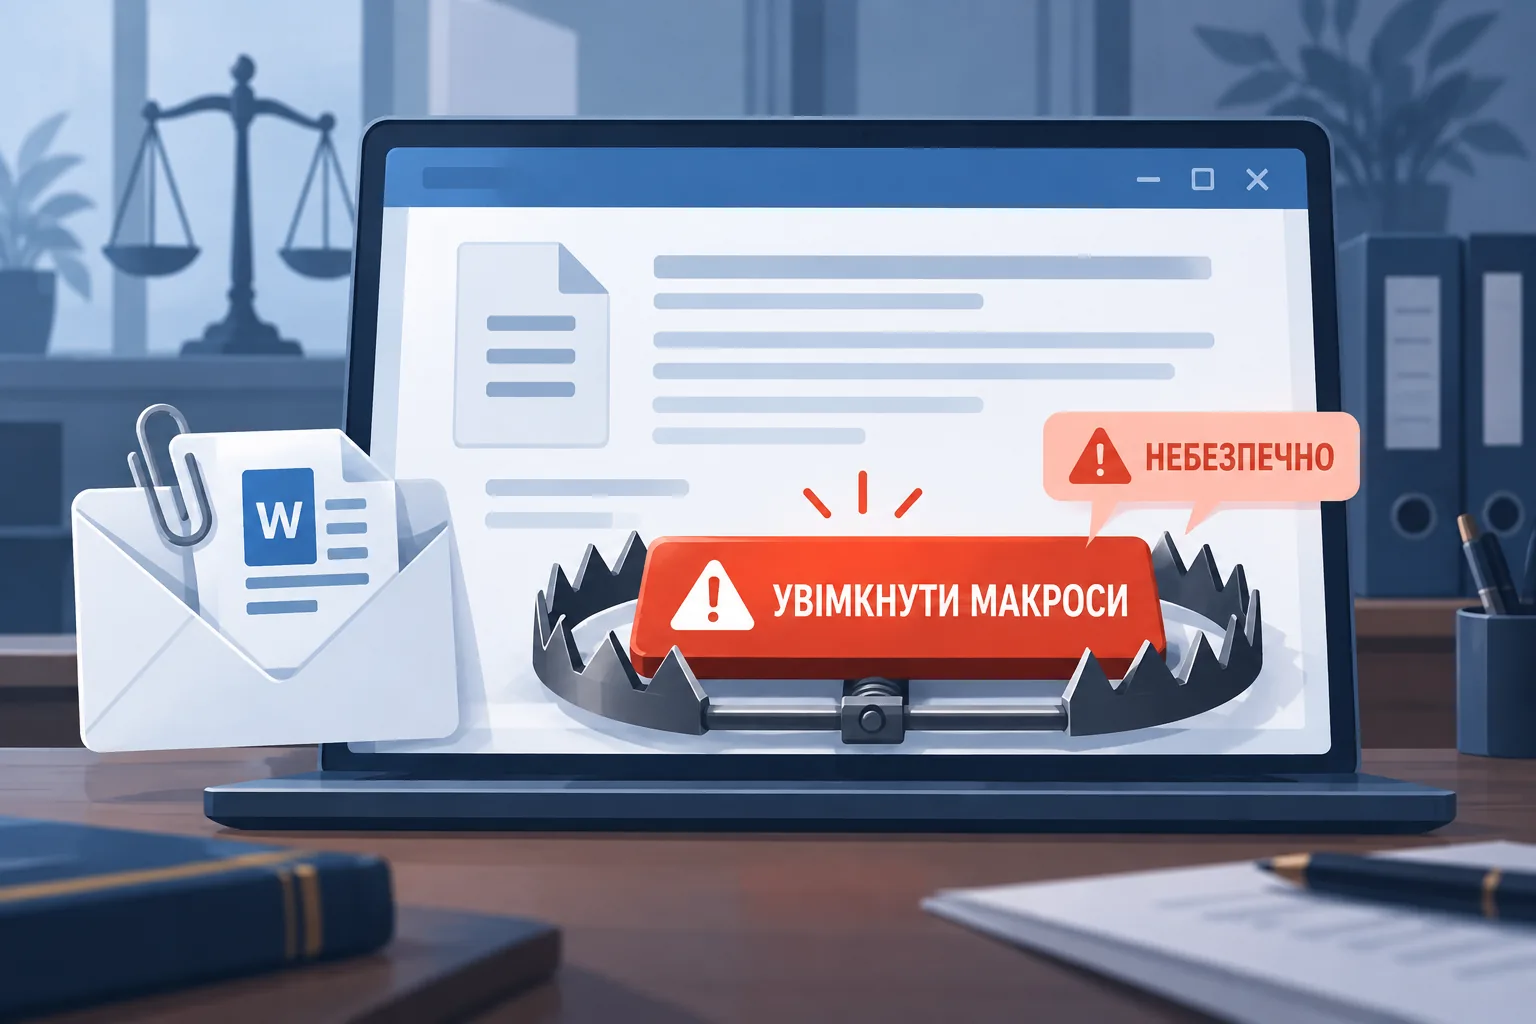
- Макроси. Документ просить «увімкнути вміст» для перегляду — справжні службові документи цього не потребують.
- Тема-гачок. «Терміново», «штраф», «несплачений рахунок», «зміни до процесуального кодексу» — теми, що змушують відкрити швидко.
Що робити
- Не відкривати вкладення, не вмикати макроси, не вводити пароль від архіву.
- Передати лист до ІТ-служби (пересиланням, не видаляючи) — вона перевірить файл у безпечному середовищі.
- Якщо вкладення вже відкрито: вимкнути комп'ютер від мережі (мережевий кабель / Wi-Fi), не вимикати й не перезавантажувати і негайно зателефонувати в ІТ-службу. Видаляти лист і файли самостійно не можна — це знищує сліди.
- Якщо відкрито лише лист, але вкладення не чіпали — повідомити, за потреби продовжити працювати в звичайному режимі.
Чого не робити
- Не пересилати «цікавий файл» колегам і не зберігати його на флешку.
- Не перевіряти файл власним антивірусом «на всяк випадок» — зараження могло вже відбутися, вирішує фахівець.
- Не соромитися повідомляти: швидке повідомлення ліквідує загрозу за години, приховане — залишає мережу зараженою тижнями.
Що робить ІТ-служба
- Аналізує файл у ізольованому середовищі, блокує адресу й вкладене посилання, перевіряє мережу на ознаки зараження.
- Інформує CERT-UA про підтверджену атаку (це вимога, а не «добра воля»).
- Після значного інциденту — організовує позаплановий інструктаж з кібергігієни.
Правова опора
- Наказ Адміністрації Держспецзв'язку № 570 від 03.07.2023 — методичні рекомендації щодо реагування на шкідливе програмне забезпечення та фішингові вкладення. https://zakon.rada.gov.ua/laws/show/v0570519-23
- Наказ Адміністрації Держспецзв'язку № 773 від 30.08.2023 — рекомендації щодо підвищення рівня кіберзахисту систем електронного документообігу. https://zakon.rada.gov.ua/laws/show/v0773519-23
- Наказ № 75 від 30.01.2026 — Каталог і Базові заходи з кіберзахисту (антивірусний захист, оновлення, контроль носіїв). https://cip.gov.ua
- Постанова КМУ № 373 (ред. 02.12.2025) — мінімальні вимоги до захисту систем: блокування несанкціонованих дій. https://zakon.rada.gov.ua/laws/show/373-2006-%D0%BF
- Кримінальний кодекс України: ст. 361-1 (створення та розповсюдження шкідливих програм), ст. 190 (шахрайство). https://zakon.rada.gov.ua/laws/show/2341-14
Запам'ятати
- Несподіваний файл — не відкривати.
- Архів із паролем у листі — майже завжди пастка.
- Якщо помилка вже сталася — не читати, не закривати, не видаляти: повідомити ІТ-службу негайно.