
Цифрова гігієна · урок 04 з 10
Паролі та двофакторна автентифікація на робочому місці
Пароль — це ключ від робочої пошти, документів і систем установи. Ця стаття — про те, як зробити цей ключ таким, щоб його не підібрали й не викрали, і чому одного пароля вже недостатньо.
Для кого: усі працівники; для ІТ-служби — окремі завдання з налаштування.
Чому це важливо
Щоб підібрати короткий пароль на кшталт `Sergiy1990`, зловмиснику потрібні лічені секунди. Вкрадений пароль від робочої пошти відкриває листування установи, доступ до документів і систем, а часто — можливість писати від вашого імені колегам і партнерам. Саме тому вимоги до паролів і обов'язковість двофакторної автентифікації закріплені в державних вимогах із кіберзахисту.
Як захиститися
- Довжина важливіша за складність. Парольна фраза з 4–5 незв'язаних слів (`kava-veresen-27-mostok-olivets`) і надійніша, і легша для запам'ятовування, ніж `P@ssw0rd!`.
- Один пароль — один сервіс. Повторне використання — головна причина «ланцюгових» зламів: витік на одному сайті відкриває всі інші.
- Менеджер паролів. Для десятків робочих доступів використовуйте затверджений установою менеджер паролів. Записи на стікерах, у блокноті, файлі `паролі.txt` на робочому столі — не «зручність», а втрата контролю.
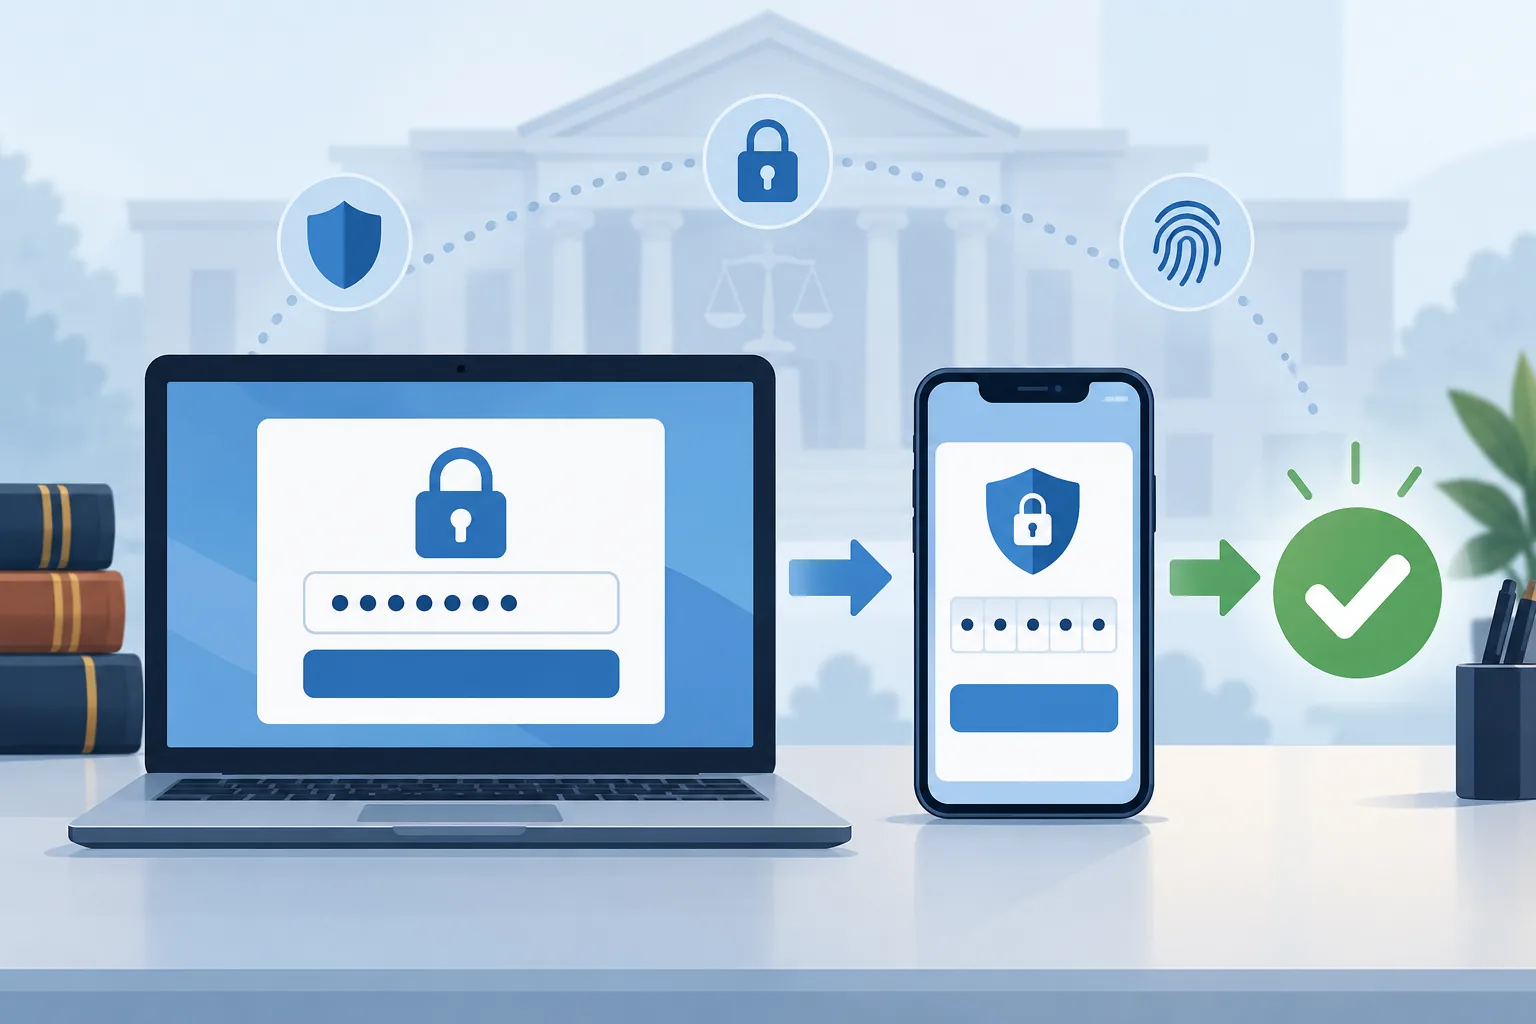
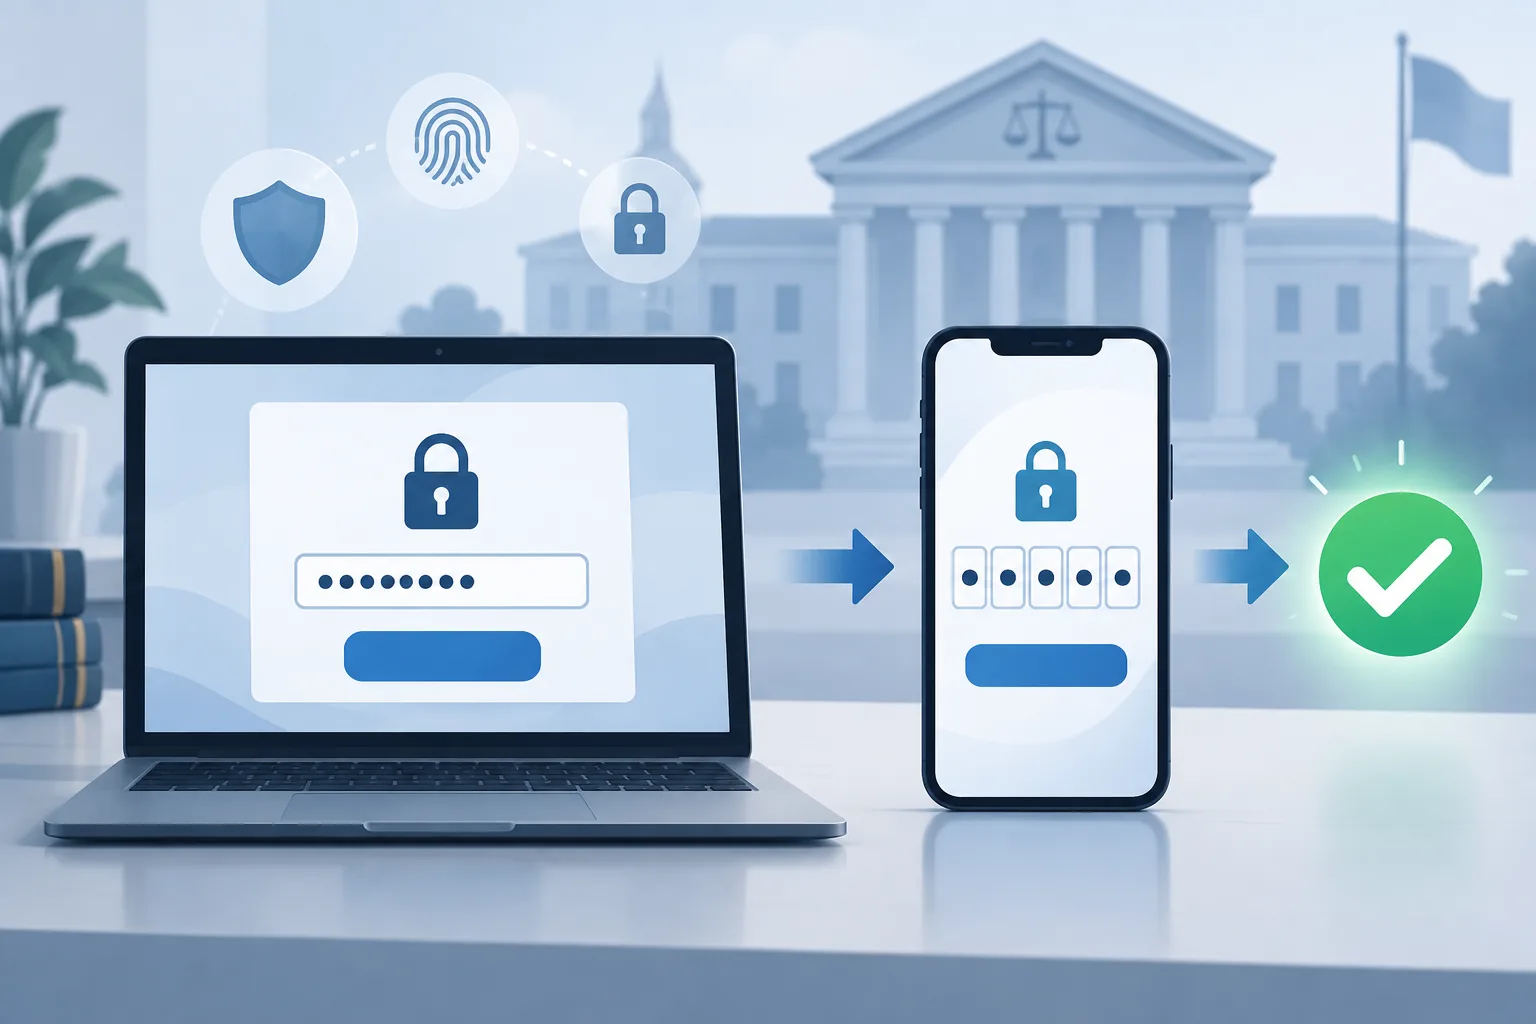
- Двофакторна автентифікація (2FA/MFA). Крім пароля — другий фактор: код у застосунку-автентифікаторі, апаратний ключ, підтвердження на пристрої. Навіть якщо пароль викрадено, без другого фактора вхід не відбудеться. Увімкніть його на пошті, в системах документообігу, у всіх сервісах, де це підтримується.
- Пароль не передають нікому — ні колегам, ні «на хвилинку», ні «на час відпустки». Службовий доступ оформлюється установою, а не домовленістю між людьми.
- Своєчасна заміна. Підозра на витік, підозрілі входи, звільнення працівника, який мав доступ, — пароль змінюється негайно, а не «після свят».
Якщо щось сталося
- Якщо ввели робочий пароль на підозрілій сторінці або вам здається, що пароль став відомий стороннім — негайно повідомте ІТ-службу і змініть пароль з іншого пристрою.
- Якщо почали надходити листи про входи, яких ви не робили, — це тривожний сигнал, а не «збій розсилки».
- Не приховуйте випадок: швидка заміна пароля закриває доступ за хвилини, прихований витік може роками залишатися «відчиненими дверима».
Що робить ІТ-служба
- Веде політику паролів і доступів, налаштовує 2FA, контролює підозрілі входи.
- Допомагає з менеджером паролів і навчає роботі з ним.
Правова опора
- Постанова КМУ № 373 від 29.03.2006 (ред. 02.12.2025) — «Мінімальні вимоги до захисту інформаційних, електронних комунікаційних, інформаційно-комунікаційних та технологічних систем»: ідентифікація та автентифікація користувачів, розмежування доступу. https://zakon.rada.gov.ua/laws/show/373-2006-%D0%BF
- Постанова КМУ № 1426 від 29.12.2021 (ред. 26.12.2024) — організаційно-технічна модель кіберзахисту: управління доступом. https://zakon.rada.gov.ua/laws/show/1426-2021-%D0%BF
- Наказ Держспецзв'язку № 75 від 30.01.2026 — Базові заходи з кіберзахисту: керування доступом. https://cip.gov.ua
- Постанова КМУ № 1281 від 08.10.2025 + наказ № 661 від 21.10.2025 — практичні правила роботи з паролями — частина обов'язкових тренінгів.
Запам'ятати
- Довгий унікальний пароль + другий фактор = закриті двері.
- Пароль не передають нікому — ні під яким приводом.
- Перша ознака проблеми — навіть не «зламали», а «комусь сказав»: повідомляти одразу.