
«Здається, я відкрив не те»: перші хвилини після інциденту
Помилковий клік трапляється з кожним — і з досвідченим фахівцем теж. Різницю між дрібною пригодою та серйозною проблемою визначає не помилка, а те, що людина робить у перші хвилини після неї. Ця стаття — короткий порядок дій.
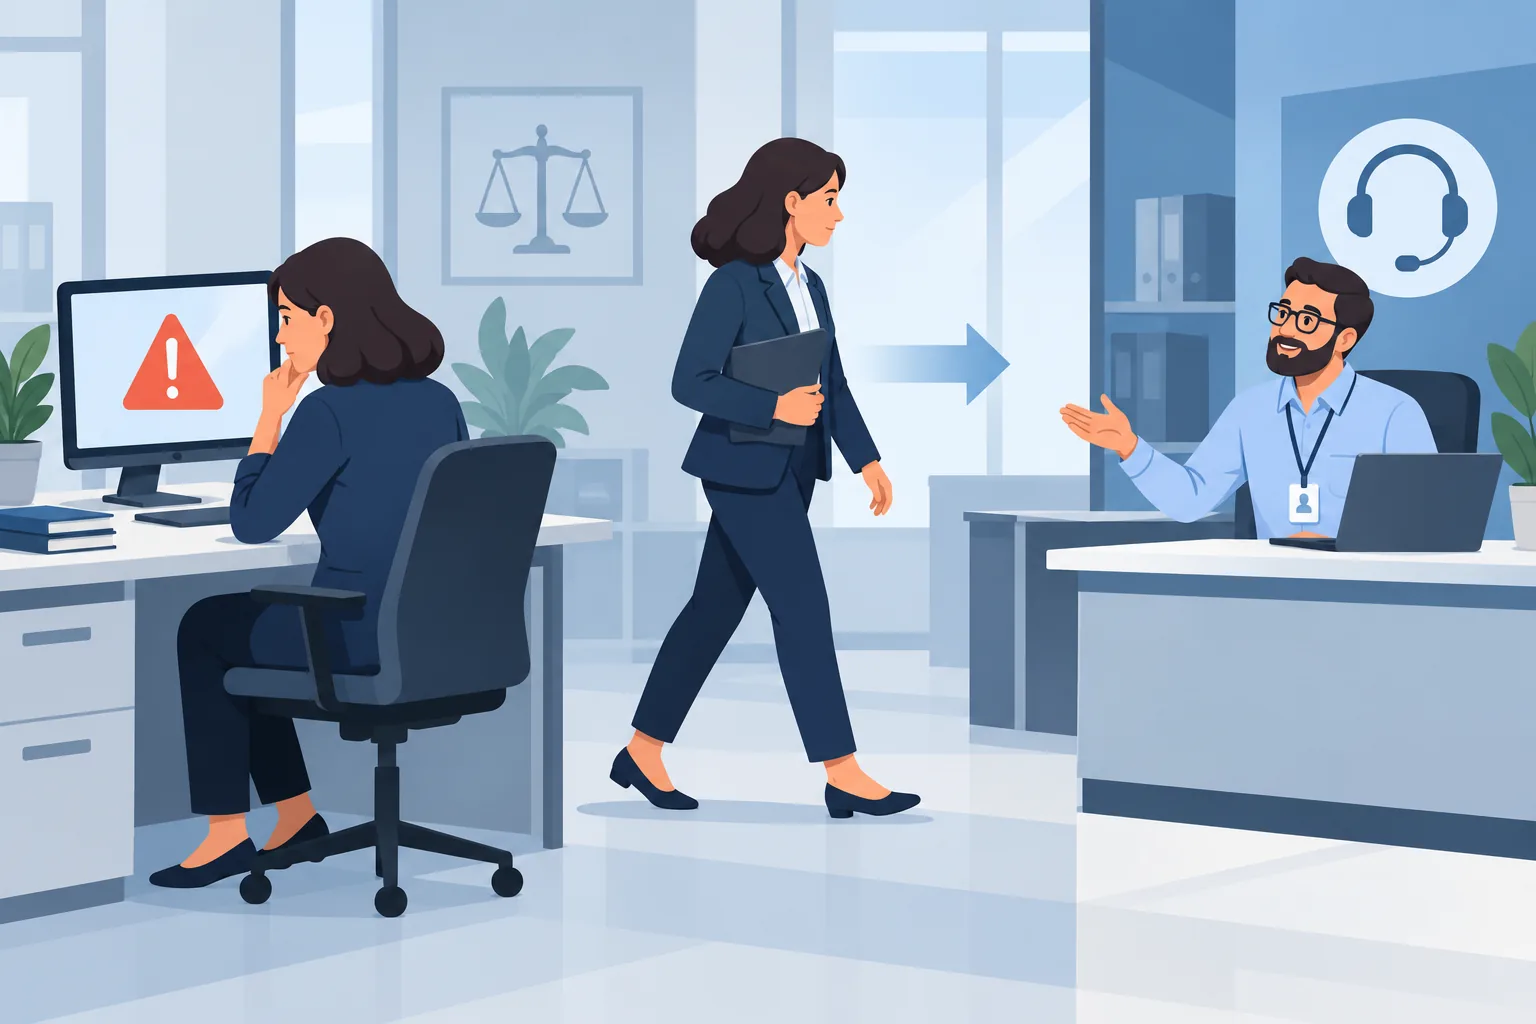
Перші хвилини: що робити
- Не видаляти нічого. Не видаляйте лист, вкладення, не чистьте кошик і «тимчасові файли». Те, що сталося, фахівцям потрібно побачити: лист, файл і записи системи — це слід інциденту.
- Не вимикати комп'ютер і не «лікувати» його самотужки. Не перевстановлюйте програми, не запускайте «чистильники». Якщо потрібно ізолювати пристрій — це зробить ІТ-служба за своїм алгоритмом.
- Негайно повідомити ІТ-службу (підрозділ, відповідальний за кіберзахист). Сказати простими словами: що саме відкрили, коли, що встигли натиснути чи ввести, чи помітили щось незвичне. Це не «скарга на себе» — це штатна частина роботи системи захисту.
- Якщо вводили пароль — змініть його з іншого, незараженого пристрою і повідомте про це ІТ-службу (разом перевірите, чи потрібні додаткові дії — зокрема щодо КЕП, якщо йдеться про підпис).
- Спостерігайте за ознаками. Якщо від вашого імені починають надходити дивні листи, у поштовій скриньці з'являються чужі правила пересилання, а в системах — дії, яких ви не виконували, — негайно повідомте про це.
- Не замовчуйте. Прихований інцидент — єдиний, який справді дорого коштує: поки про нього не знають, зловмисник продовжує працювати, а установа не має шансу захиститися.
Що відбувається далі (так це влаштовано)
Установи працюють за алгоритмами реагування, затвердженими для різних видів подій: перевірка, ізоляція за потреби, з'ясування обсягу події, інформування. У разі підтвердженого інциденту до процесу залучається CERT-UA — урядова команда реагування, а за потреби й правоохоронні органи. Ваше повідомлення — перша ланка цього ланцюга; без неї реагування починається з запізненням.
Важливо розуміти: сам по собі помилковий клік — це не «порушення, за яке карають». Порушенням є свідоме невиконання правил — і приховування інциденту. Спільно з ІТ-службою ситуація майже завжди закривається швидко і з мінімальними наслідками.

Чого не робити
- Не радитися з колегами «що тепер робити» замість ІТ-служби.
- Не пересилати підозрілий файл чи посилання іншим «на перевірку».
- Не чекати до кінця дня, «щоб не турбувати». Кожна година має значення.
- Не шукати винного: мета — не покарання, а якнайшвидше закриття ризику.

Правова опора
- Закон України № 2163-VIII «Про основні засади забезпечення кібербезпеки України» (ст. 8 — обов'язки суб'єктів, ст. 9 — система реагування та інформування). https://zakon.rada.gov.ua/laws/show/2163-19
- Постанова КМУ № 1426 від 29.12.2021 (ред. 26.12.2024) — організаційно-технічна модель кіберзахисту: ролі працівників, порядок ескалації інциденту. https://zakon.rada.gov.ua/laws/show/1426-2021-%D0%BF
- Наказ Адміністрації Держспецзв'язку № 570 від 03.07.2023 — практичні алгоритми реагування за видами подій (фішинг, компрометація облікового запису, шкідливе ПЗ). https://zakon.rada.gov.ua/laws/show/v0570519-23
- Постанова КМУ № 1533 від 26.11.2025 — Національний план реагування на кіберінциденти, кібератаки та кіберзагрози. https://zakon.rada.gov.ua/laws/show/1533-2025-%D0%BF
- Наказ Адміністрації Держспецзв'язку № 474 від 24.06.2026 — підстави для вимог про реагування та порядок звітування про вжиті заходи. https://zakon.rada.gov.ua/laws/show/z1013-26

Запам'ятати
- Перша дія — повідомити, а не «розібратися самому».
- Нічого не видаляти і не вимикати: сліди потрібні для захисту.
- Швидке повідомлення — це сила, а не слабкість.