
Цифрова гігієна · урок 10 з 10
Куди повідомляти про кіберінцидент: порядок дій для установи
В установі не повинно бути питання «кому казати?». Має бути порядок: хто, кому і як повідомляє про інцидент. Ця стаття — про цей порядок і про те, куди звертатися поза установою.
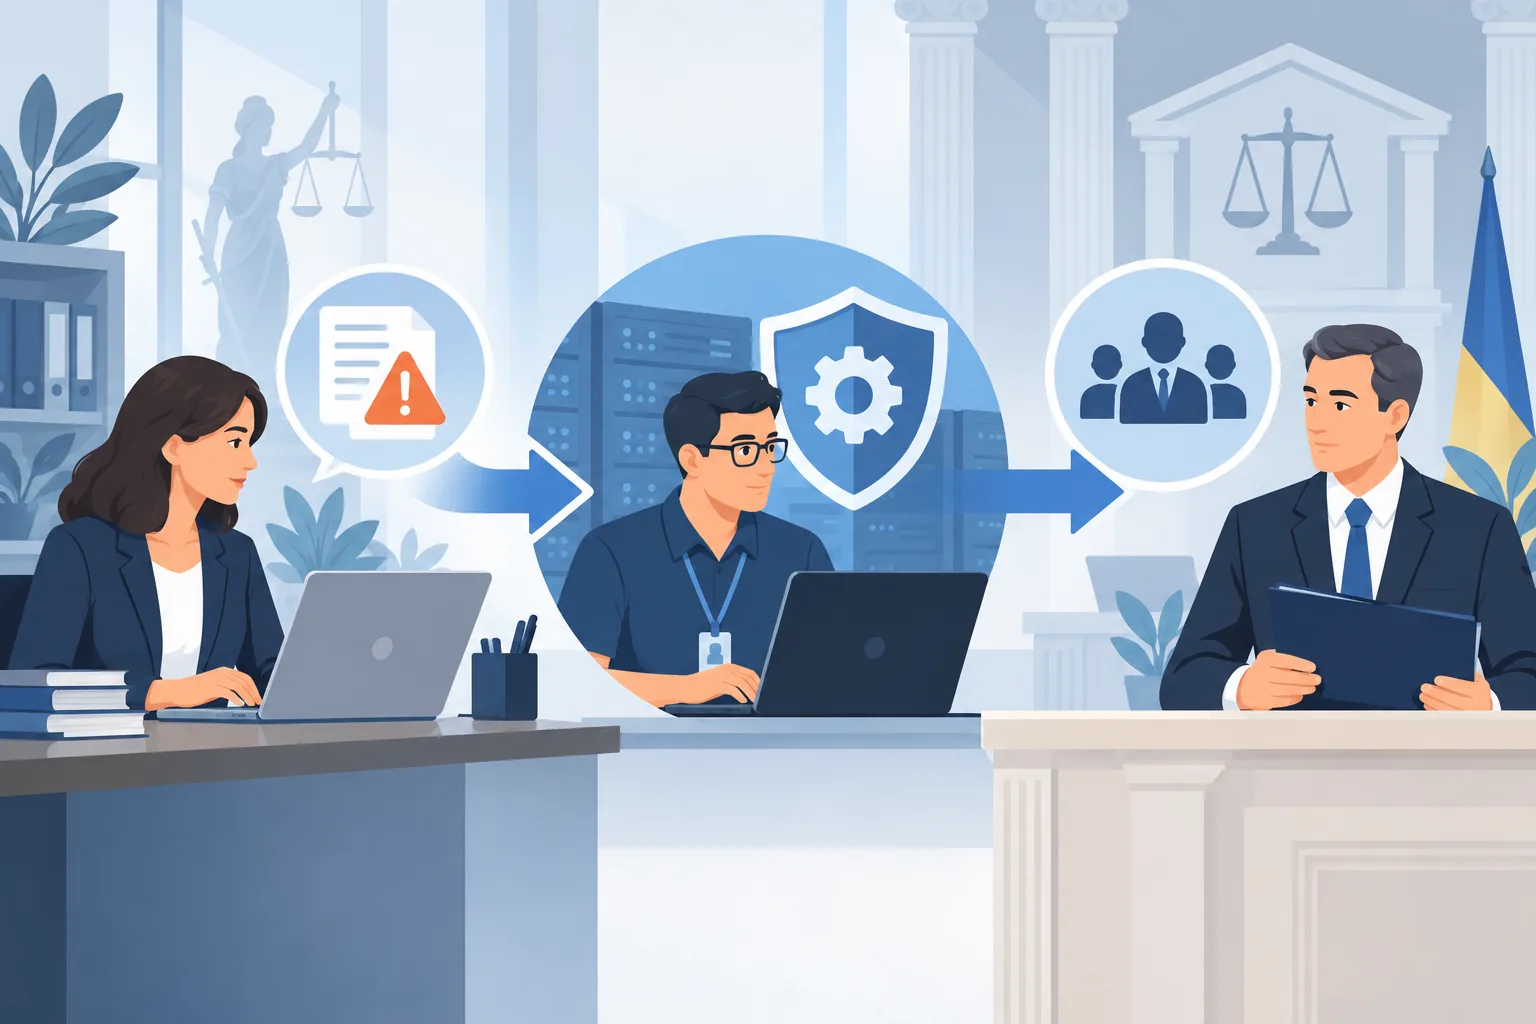
Для кого: усі працівники — щоб знати першу адресу; керівники та відповідальні за кіберзахист — щоб тримати порядок напоготові.
Порядок дій: від працівника до CERT-UA
- Працівник → ІТ-служба (відповідальний за кіберзахист). Перша дія завжди однакова: повідомити внутрішню службу, яка відповідає за кіберзахист. Не колегу, не «знайомого програміста» — саме її.
- ІТ-служба → керівництво установи. Внутрішнє інформування про інцидент — частина організаційно-технічної моделі кіберзахисту; рішення про подальші кроки ухвалюється на рівні установи.
- Установа → зовнішні адресати. Залежно від характеру події: CERT-UA (кіберінциденти), Кіберполіція (шахрайство, фішингові сайти, зламані акаунти), за потреби — інші органи за алгоритмом.
Куди звертатися: офіційні контакти
CERT-UA — Урядовий центр реагування на кіберінциденти Держспецзв'язку
- Сайт: https://cert.gov.ua
- Інциденти: [email protected]
- Загальні звернення: [email protected]
- Телефони чергової служби: +38 (044) 281-88-25, +38 (044) 281-88-05
Кіберполіція
- Сайт: https://cyberpolice.gov.ua
- Контакт-центр: [email protected]; приймальня: +380 (44) 374-37-13
- Для Одеської області: [email protected]
- Сюди — заяви про шахрайство (ст. 190 ККУ), фішингові сайти, зламані облікові записи (ст. 361 ККУ).
Всередині установи — керівник апарату суду / відповідальний підрозділ: внутрішній порядок інформування визначається установою (вимоги ПКМУ № 518, ПКМУ № 1426, наказу Держспецзв'язку № 570).
Як скласти повідомлення, щоб воно допомогло
Коротко, по фактах — без здогадів і без зайвого:
- що сталося (тип події: фішинговий лист, злам акаунта, шкідливий файл, підозрілий сайт);
- коли виявлено (дата, час — хоч приблизно);
- де (які системи, сервіси, пристрої, скриньки задіяні);
- які ознаки помітили (що саме насторожило);
- що вже зроблено (кому повідомили, які дії виконали);
- контакти для зворотного зв'язку.
Ніколи не надсилайте в листах і месенджерах паролі, коди, ключі чи інші секрети — навіть якщо адресат виглядає офіційно. Для опису інциденту це не потрібно.
Правова опора
- Закон України № 2163-VIII «Про основні засади забезпечення кібербезпеки України» (ст. 9) — обов'язок суб'єктів забезпечення кібербезпеки інформувати про кіберінциденти. https://zakon.rada.gov.ua/laws/show/2163-19
- Постанова КМУ № 1426 від 29.12.2021 (ред. 26.12.2024) — організаційно-технічна модель кіберзахисту: рівні та порядок інформування. https://zakon.rada.gov.ua/laws/show/1426-2021-%D0%BF
- Постанова КМУ № 1533 від 26.11.2025 — Національний план реагування: що саме і в які строки повідомляється. https://zakon.rada.gov.ua/laws/show/1533-2025-%D0%BF
- Наказ Адміністрації Держспецзв'язку № 570 від 03.07.2023 — порядок взаємодії суб'єктів при реагуванні на події. https://zakon.rada.gov.ua/laws/show/v0570519-23
- Наказ Адміністрації Держспецзв'язку № 474 від 24.06.2026 — підстави надання вимог про реагування та порядок звіту. https://zakon.rada.gov.ua/laws/show/z1013-26
Запам'ятати
- Перша адреса завжди одна: ІТ-служба установи.
- CERT-UA приймає повідомлення про кіберінциденти; Кіберполіція — заяви про шахрайство та злами.
- Мовчання про інцидент — це і є найбільший збиток; повідомлення — це нормальна робота, а не надзвичайна подія.